Microsoft Defender for Endpoint là gì và Microsoft Defender for Endpoint Plan 1 vs Plan 2 khác nhau ở điểm nào? Đây là nền tảng bảo mật thiết bị đầu cuối của Microsoft, giúp phát hiện và ngăn chặn mã độc theo thời gian thực. Trong khi Plan 1 tập trung phòng chống cơ bản, thì Plan 2 bổ sung hệ thống phát hiện mối đe dọa và điều tra tự động, bài viết bên dưới sẽ giúp doanh nghiệp chọn đúng phiên bản phù hợp.
Microsoft Defender for Endpoint là gì?
Microsoft Defender for Endpoint là nền tảng bảo mật thiết bị đầu cuối doanh nghiệp, hoạt động như người gác cổng thông minh. Giải pháp này giúp phát hiện, điều tra và xử lý các cuộc tấn công nhắm vào máy tính hoặc điện thoại. Khác phần mềm diệt virus thông thường, hệ thống ứng dụng trí tuệ nhân tạo cùng dữ liệu đám mây để nhận diện sớm mọi rủi ro hoàn toàn mới.
Bảo mật thiết bị đầu cuối là tuyến phòng thủ vô cùng quan trọng. Nếu nhân viên vô tình mở tệp chứa mã độc, phần mềm truyền thống thường dễ bỏ lọt. Tuy nhiên, nền tảng từ Microsoft sẽ lập tức phát hiện các hành vi bất thường. Hệ thống tự động cô lập thiết bị và gửi cảnh báo ngay cho đội ngũ an ninh trước khi rủi ro kịp lây lan sang mạng lưới vận hành.
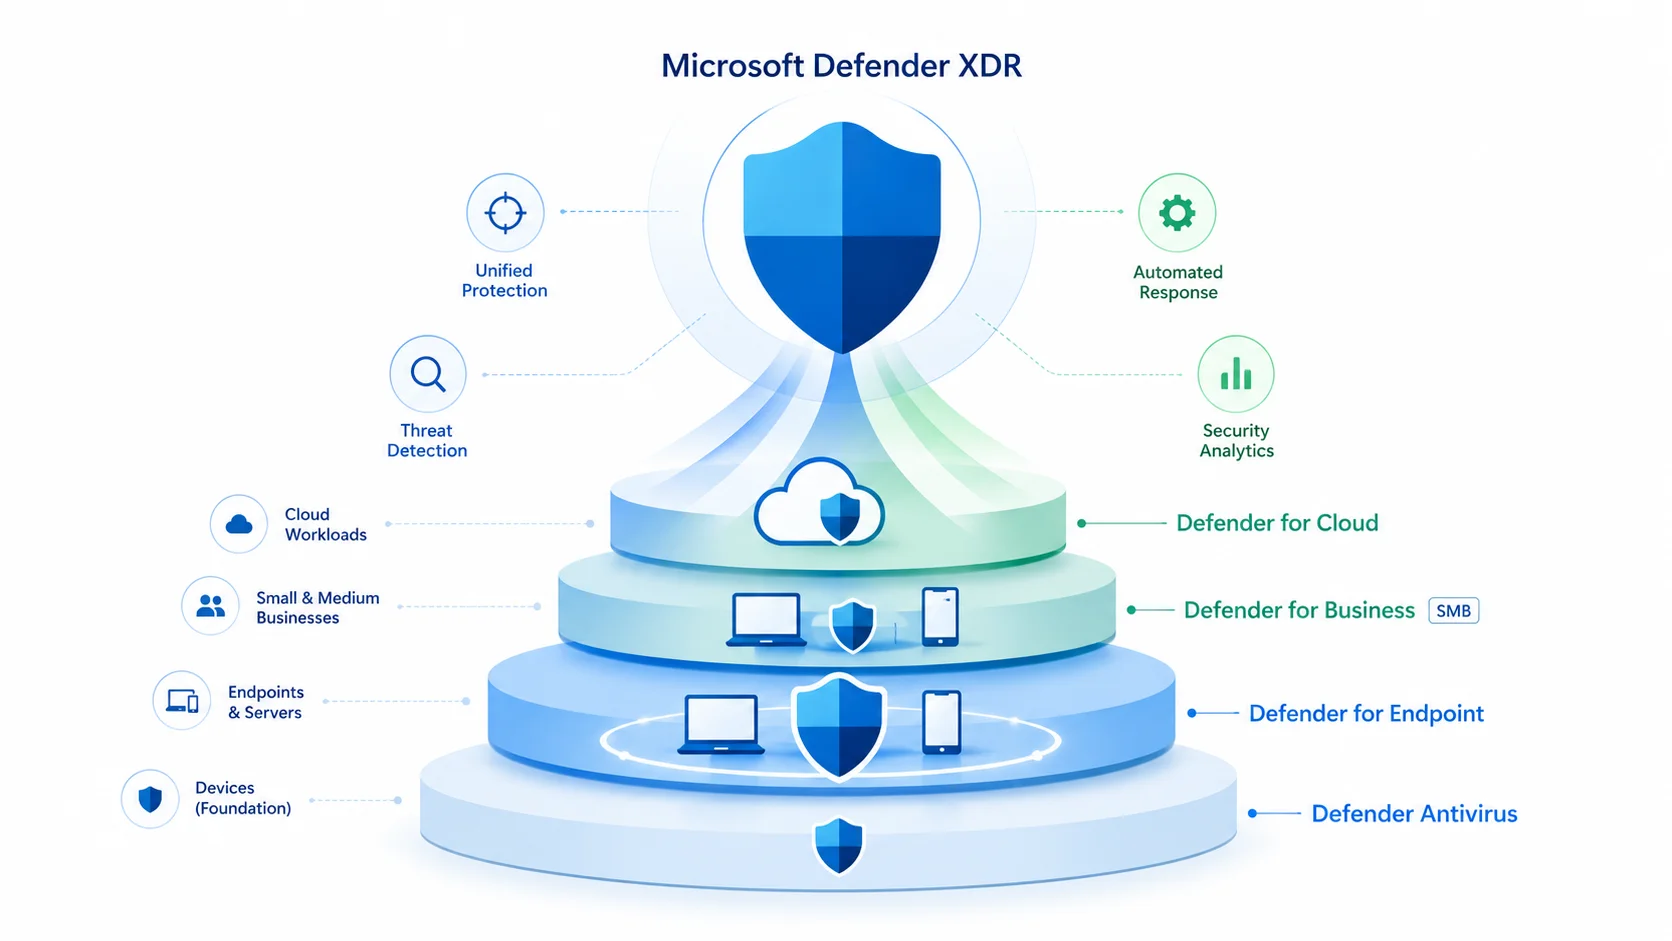
Để doanh nghiệp dễ dàng lựa chọn, phần nội dung dưới đây sẽ phân tích chi tiết hai phiên bản bảo mật. Tùy thuộc vào nhu cầu giám sát và ngân sách, tổ chức có thể cân nhắc hai lựa chọn phổ biến, cụ thể là: Plan 1 và Plan 2.
- Phiên bản Plan 1 (Phòng chống cơ bản): Gói dịch vụ này tập trung chủ yếu vào khả năng phòng chống mã độc cơ bản. Hiện tại mức chi phí triển khai hàng tháng cho giải pháp này là 89.000đ/người dùng/tháng. Phiên bản này giúp tổ chức tiết kiệm đáng kể ngân sách khi chỉ cần tính năng bảo vệ tiêu chuẩn.
- Phiên bản Plan 2 (Điều tra chuyên sâu): Gói bảo mật này bổ sung thêm hệ thống phát hiện mối đe dọa và khả năng điều tra tự động. Tổ chức có thể sử dụng phiên bản cao cấp này với chi phí 155.000đ/người dùng/tháng. Lựa chọn này vô cùng phù hợp khi doanh nghiệp cần công cụ truy vết chủ động.
Nên chọn Microsoft Defender for Endpoint Plan 1 hay Plan 2?
Việc quyết định đầu tư vào phiên bản nào phụ thuộc hoàn toàn vào bài toán ngân sách và yêu cầu bảo mật đặc thù của từng doanh nghiệp. Nhằm hỗ trợ quá trình lựa chọn diễn ra nhanh chóng và chính xác, nội dung tiếp theo sẽ phân tích hai gói dịch vụ Plan 1 và Plan 2. Từ các tiêu chí cơ bản đến hệ thống tính năng chuyên sâu, tổ chức sẽ dễ dàng xác định được giải pháp bảo vệ thiết bị đầu cuối tối ưu nhất.
Bảng so sánh Microsoft Defender for Endpoint Plan 1 hay Plan 2 cơ bản
Để khách hàng dễ dàng cân nhắc và đưa ra quyết định tối ưu, nội dung dưới đây sẽ so sánh trực diện hai phiên bản bảo mật thiết bị đầu cuối. Bảng phân tích chi tiết được xây dựng dựa trên 4 tiêu chí cốt lõi, cụ thể là: chi phí duy trì, tính năng phòng thủ, năng lực điều tra và đối tượng triển khai.
| Tiêu chí | Microsoft Defender for Endpoint Plan 1 | Microsoft Defender for Endpoint Plan 2 |
| Mức giá tham khảo | 89.000 VNĐ/tháng | 155.000 VNĐ/tháng |
| Tính năng cốt lõi | Tập trung phòng chống mã độc cơ bản, bao gồm Antivirus thế hệ mới và giảm bề mặt tấn công | Tích hợp đầy đủ Plan 1 và bổ sung thêm tính năng EDR (Phát hiện và phản ứng điểm cuối) độc quyền |
| Khả năng điều tra | Chưa có khả năng tự động điều tra sự cố sau khi rủi ro xảy ra | Sở hữu hệ thống phân tích chuyên sâu, truy vết mối đe dọa và phản ứng hoàn toàn tự động |
| Đối tượng phù hợp | Giải pháp tối ưu chi phí cho các tổ chức cần bảo vệ cơ bản và dễ dàng triển khai | Tổ chức có yêu cầu bảo mật nâng cao (XDR) hoặc sở hữu đội ngũ chuyên trách an ninh (SOC) |
Nhìn chung, sự khác biệt lớn nhất giữa hai phiên bản nằm ở khả năng điều tra và phản hồi điểm cuối (EDR). Nếu tổ chức chỉ cần thiết lập bức tường phòng thủ cơ bản nhằm tiết kiệm ngân sách, Plan 1 với mức giá 89.000 VNĐ là một lựa chọn hoàn toàn phù hợp. Ngược lại, Plan 2 với chi phí 155.000 VNĐ sẽ mang lại sức mạnh truy vết toàn diện, giúp hệ thống tự động ứng phó chuyên sâu trước mọi sự cố an ninh mạng.
So sánh Microsoft Defender for Endpoint Plan 1 hay Plan 2 chi tiết
Để hiểu rõ sự chênh lệch chi phí, nội dung dưới đây sẽ đối chiếu trực tiếp các lớp bảo mật chuyên sâu giữa hai gói dịch vụ. Đánh giá chi tiết sẽ tập trung vào sự khác biệt của Plan 1 và Plan 2 trên 4 phương diện kỹ thuật cốt lõi.
- Phát hiện và phản hồi điểm cuối (EDR): Plan 1 hoàn toàn không có EDR mà chỉ hoạt động như một công cụ diệt virus thế hệ mới. Ngược lại, Plan 2 sở hữu EDR toàn diện giúp ghi nhận và phân tích mọi hành vi bất thường trên thiết bị theo thời gian thực.
- Điều tra và khắc phục tự động (AIR): Nếu sử dụng Plan 1, đội ngũ công nghệ thông tin phải tự rà soát thủ công khi có cảnh báo sự cố. Với Plan 2, nền tảng sẽ tự động hóa toàn bộ quy trình điều tra nguyên nhân và tiến hành khắc phục rủi ro ngay lập tức.
- Quản lý lỗ hổng và rủi ro (TVM): Plan 1 thiếu vắng khả năng dò tìm lỗ hổng phần mềm chuyên sâu. Trong khi đó, Plan 2 cung cấp bộ công cụ TVM tiên tiến giúp liên tục rà soát cấu hình sai lệch và xếp hạng mức độ nghiêm trọng để ưu tiên xử lý.
- Phân tích mối đe dọa (Threat Analytics): Plan 1 bị hạn chế ở các thông tin an ninh cơ bản. Chuyển sang Plan 2, doanh nghiệp được quyền truy cập vào mạng lưới dữ liệu tình báo toàn cầu của Microsoft để theo dõi báo cáo chi tiết về các chiến dịch tấn công tinh vi.
Tóm lại, Plan 1 tập trung thuần túy vào phòng ngừa chủ động và ngăn chặn mã độc tại cửa ngõ. Trong khi đó, Plan 2 là một hệ sinh thái khép kín từ khả năng theo dõi (EDR), dò quét lỗ hổng (TVM) đến tự động ứng phó (AIR), đáp ứng toàn diện mọi nhu cầu bảo vệ chuyên sâu.
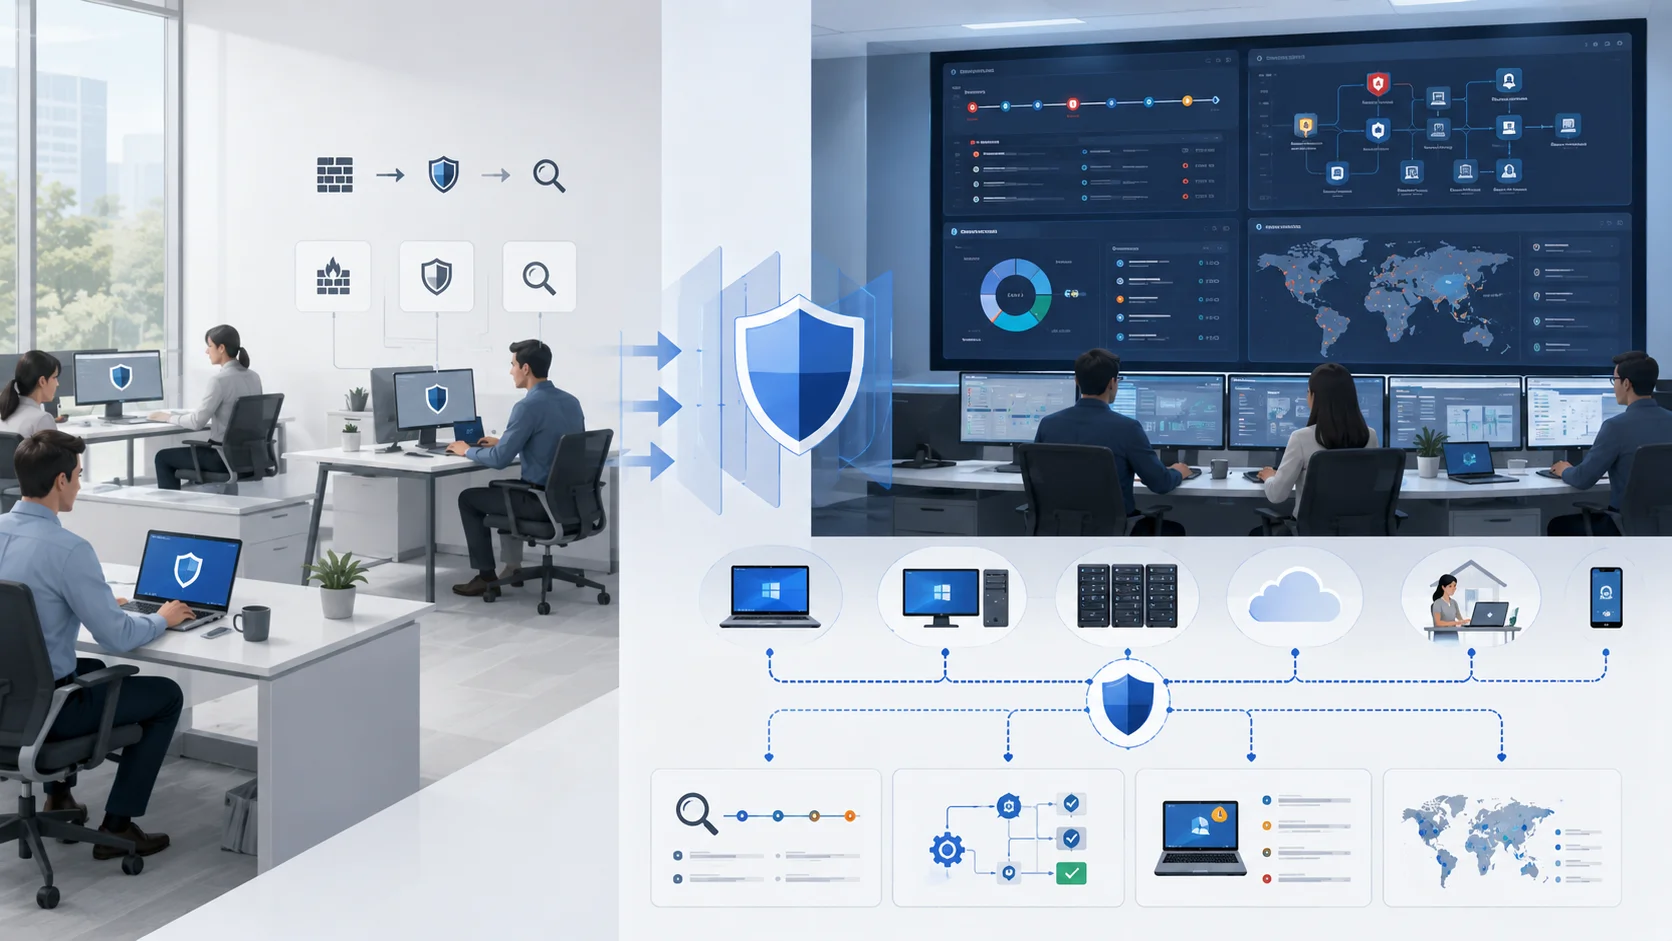
Microsoft Defender for Endpoint có cách thức hoạt động như thế nào?
Hệ thống hoạt động dựa trên cơ chế phân tích thông minh. Quy trình giám sát toàn diện này bao gồm 5 bước, cụ thể là: thiết lập tài sản, cảm biến ghi nhận, đám mây tổng hợp, công nghệ AI nhận diện và trung tâm xử lý cảnh báo.
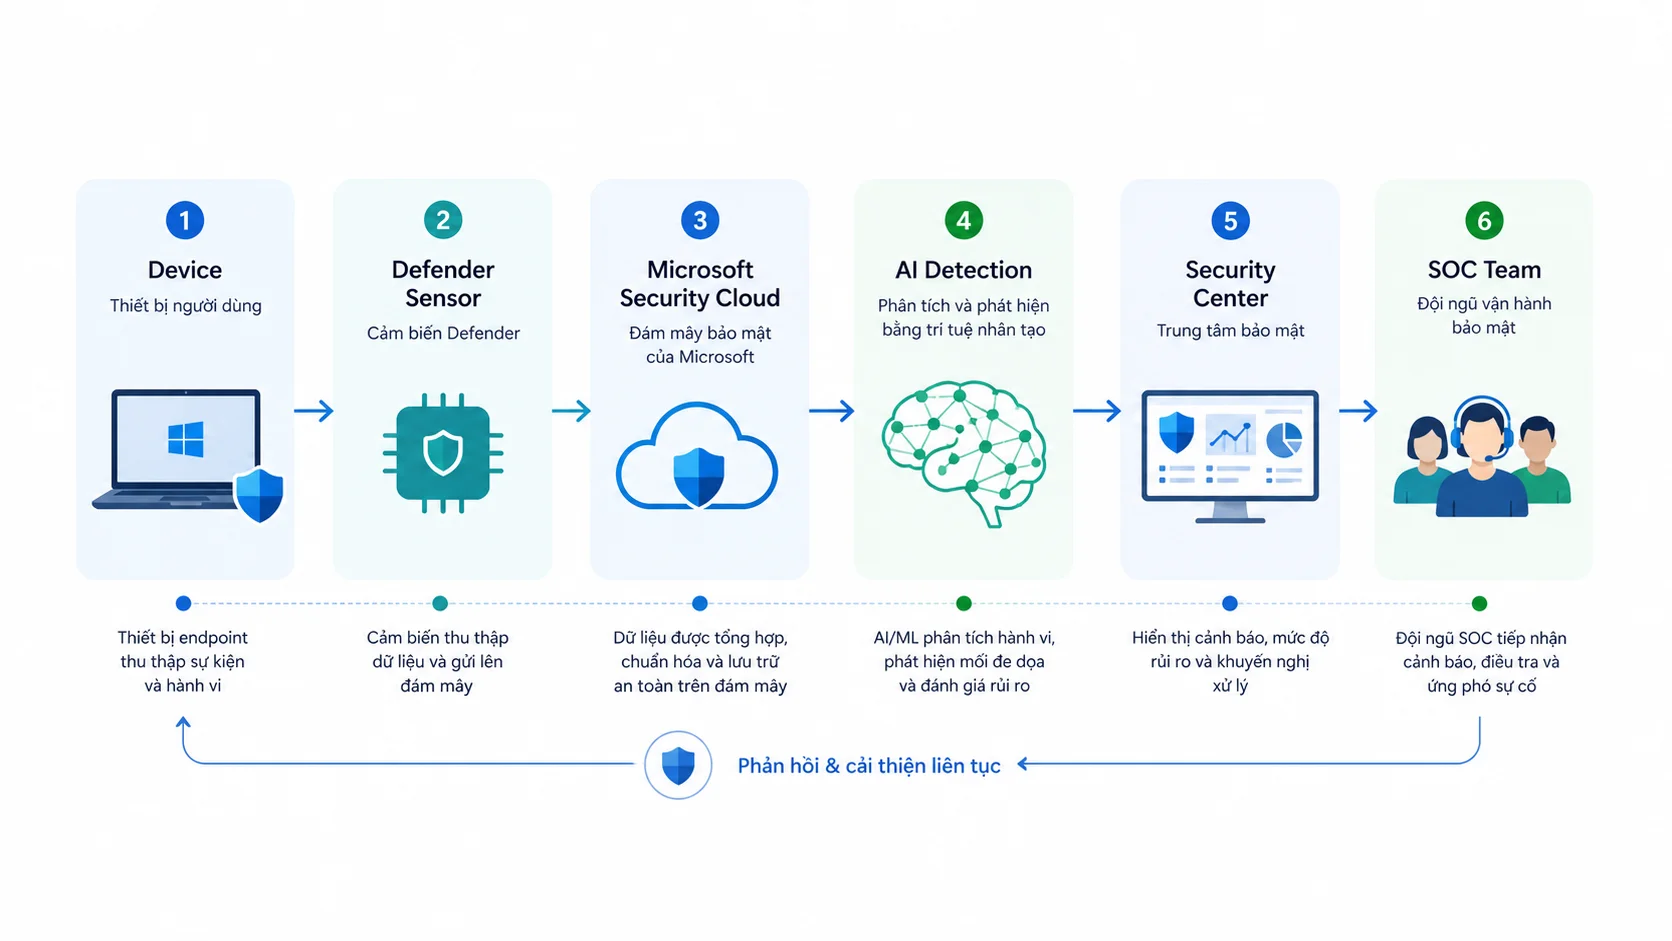
- Bước 1: Device (Thiết bị)
Đây là điểm khởi đầu của toàn bộ luồng dữ liệu giám sát, bao gồm các máy tính và máy chủ đã được cài đặt cảm biến an ninh Defender..
- Bước 2: Defender Sensor (Cảm biến Defender)
Ứng dụng một cảm biến nhẹ, tích hợp sẵn trong hệ điều hành (với Windows 10/11) hoạt động ngầm nhằm ghi nhận liên tục mọi thay đổi hệ thống và các kết nối mạng.
- Bước 3: Microsoft Cloud (Đám mây Microsoft)
Toàn bộ dữ liệu từ hàng triệu thiết bị trên toàn cầu được gửi về hạ tầng lưu trữ đám mây Microsoft nhằm đối chiếu, tổng hợp theo thời gian thực.
- Bước 4: AI Detection (Phát hiện bằng AI)
Ứng dụng các mô hình machine learning chủ động phân tích hành vi để phát hiện dấu hiệu tấn công, kể cả những kỹ thuật tấn công mới chưa có trong cơ sở dữ liệu mã độc truyền thống.
- Bước 5: Security Center (Trung tâm bảo mật)
Kết quả cảnh báo hiển thị trực quan trên cổng thông tin Microsoft Defender giúp đội ngũ SOC (Security Operations Center – trung tâm điều hành an ninh) dễ dàng theo dõi, điều tra và xử lý sự cố hoặc thực hiện cô lập thiết bị để ngăn chặn tiến trình độc hại.
Nhờ cơ chế dữ liệu thông minh, đội ngũ kỹ thuật dễ dàng quản lý toàn bộ thiết bị. Quản trị viên chỉ cần truy cập danh mục tài sản trên cổng thông tin để kiểm soát tình trạng. Việc này giúp tổ chức luôn chủ động đưa ra biện pháp ngăn chặn rủi ro kịp thời.
Các tính năng nổi bật của Microsoft Defender for Endpoint
Sức mạnh của nền tảng nằm ở khả năng phối hợp xuyên suốt vòng đời rủi ro. Nội dung dưới đây bao gồm 5 tính năng, cụ thể là: ghi nhận sự cố, quản lý rủi ro, xử lý tự động, thu hẹp tấn công và tình báo toàn cầu.
- Endpoint Detection and Response (Phát hiện và phản ứng điểm cuối)
Đây là tính năng cốt lõi của phiên bản cao cấp giúp ghi nhận toàn bộ hành vi trên thiết bị theo thời gian thực. Khi nhận thấy dấu hiệu bất thường, hệ thống sẽ gửi cảnh báo tức thời và tái hiện chi tiết toàn bộ quá trình xâm nhập. Qua đó, chuyên viên an ninh dễ dàng xác định chính xác thiết bị đầu tiên bị ảnh hưởng, các tiến trình đã kích hoạt cùng những nguồn dữ liệu bị truy cập trái phép nhằm nhanh chóng đưa ra biện pháp ngăn chặn kịp thời.
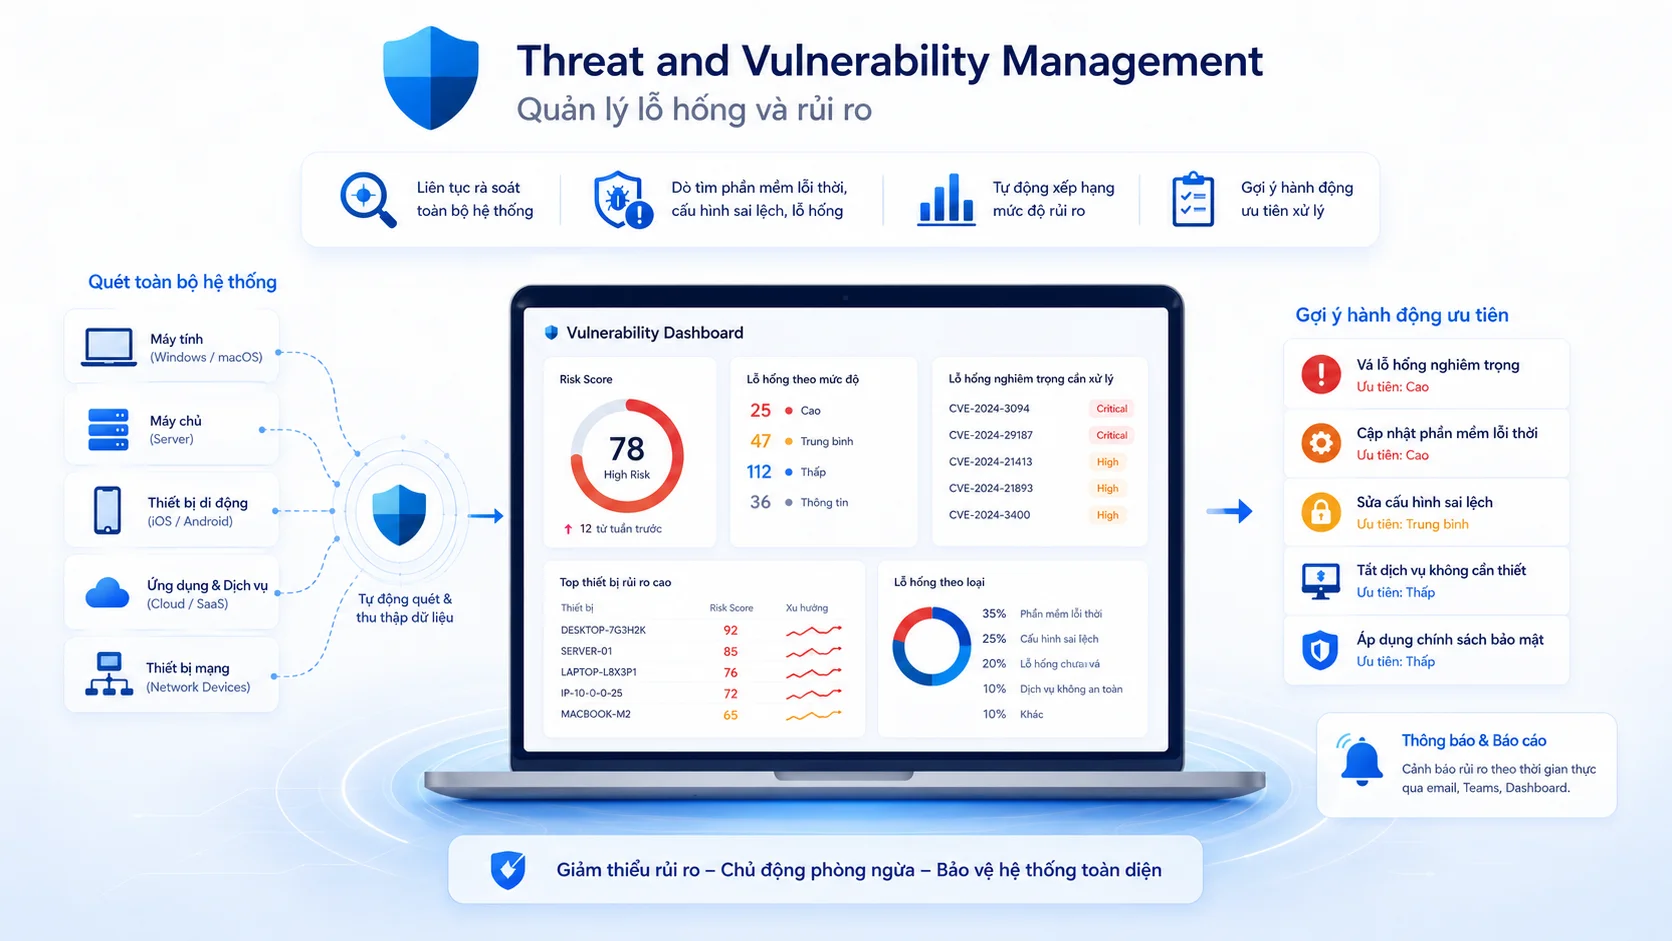
- Threat and Vulnerability Management (Quản lý lỗ hổng và rủi ro)
Công cụ này hoạt động như một bản đồ phân tích rủi ro thông minh nhằm liên tục rà soát toàn bộ hệ thống thiết bị. Tính năng sẽ chủ động dò tìm các phần mềm lỗi thời, những điểm cấu hình sai lệch hoặc các lỗ hổng chưa được vá kịp thời. Thay vì đòi hỏi đội ngũ kỹ thuật tự kiểm tra thủ công từng máy, hệ thống sẽ tự động xếp hạng mức độ nghiêm trọng và gợi ý các hành động cần ưu tiên xử lý dứt điểm.
- Automated Investigation and Remediation (Điều tra và khắc phục tự động)
Tính năng này giúp giảm tải áp lực đáng kể cho đội ngũ vận hành bảo mật vốn luôn phải đối mặt với hàng trăm cảnh báo mỗi ngày. Ngay khi phát hiện sự cố, hệ thống sẽ tự động tiến hành điều tra nguyên nhân gốc rễ và xác định nhanh chóng phạm vi ảnh hưởng. Sau đó, nền tảng có thể tự kích hoạt các hành động khắc phục tức thời như xóa bỏ các tệp tin độc hại hoặc khôi phục lại những cấu hình đã bị thay đổi trái phép.
- Attack Surface Reduction (Giảm bề mặt tấn công)
Giải pháp này vận hành theo nguyên tắc thu hẹp tối đa những lỗ hổng mà tin tặc có thể lợi dụng để xâm nhập. Hệ thống sẽ chủ động thiết lập hàng rào ngăn chặn bằng cách khóa các đoạn mã kịch bản đáng ngờ hoặc hạn chế chạy lệnh từ email không rõ nguồn gốc. Hơn thế nữa, tính năng còn có khả năng nhận diện và đóng băng ngay lập tức các hành vi lây nhiễm thường thấy trong những loại mã độc tống tiền vô cùng nguy hiểm hiện nay.
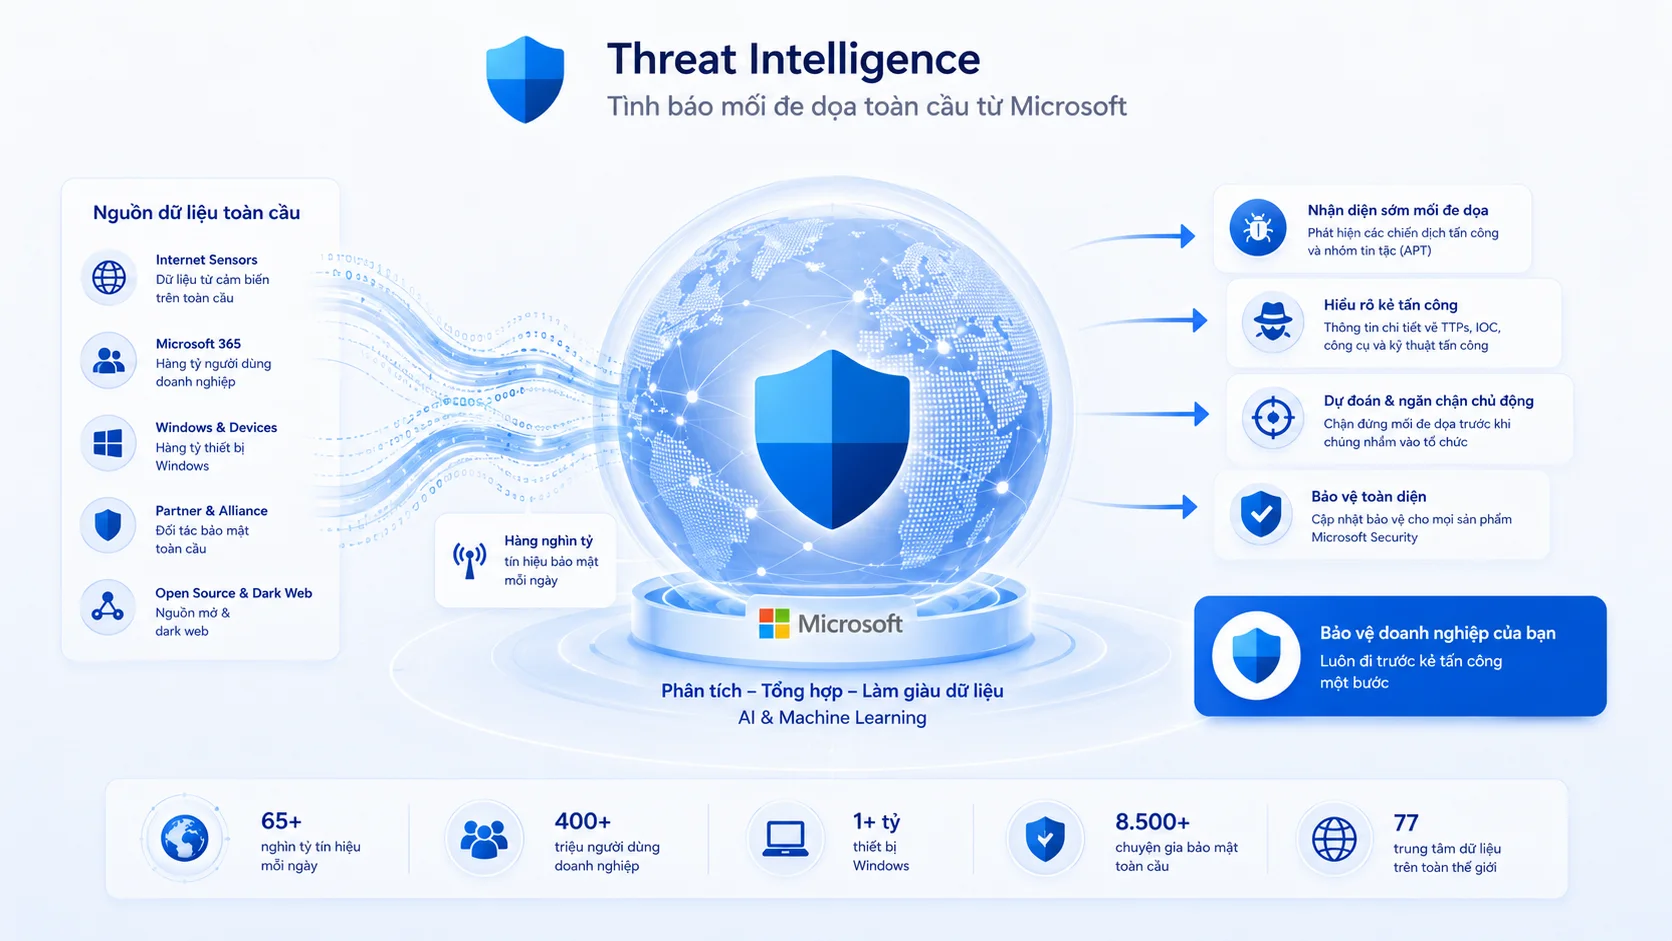
- Threat Intelligence (Tình báo mối đe dọa)
Mạng lưới tình báo cung cấp nguồn dữ liệu khổng lồ về các chiến dịch tấn công đang diễn ra trên phạm vi toàn cầu. Thông tin được Microsoft tổng hợp liên tục từ hàng nghìn tỷ tín hiệu bảo mật mỗi ngày. Nhờ sở hữu kho dữ liệu đồ sộ, hệ thống dễ dàng nhận diện sớm những dấu hiệu hoạt động của các nhóm tin tặc cụ thể từ rất lâu trước khi chúng có cơ hội nhắm mục tiêu tấn công vào hệ thống dữ liệu của doanh nghiệp bạn.
Microsoft Defender for Endpoint khác gì Defender Antivirus?
Để khách hàng dễ dàng phân biệt, Bảng dưới đây tóm tắt 6 khác biệt chính giữa hai sản phẩm để bạn dễ phân biệt khi lựa chọn giải pháp bảo mật cho doanh nghiệp bao gồm 6 tiêu chí, cụ thể là: chi phí, phạm vi, phát hiện, điều tra, quản lý và báo cáo.
| Tiêu chí | Defender Antivirus | Defender for Endpoint |
| Chi phí | Hoàn toàn miễn phí và được tích hợp sẵn trong hệ điều hành của Windows. | Yêu cầu trả phí bản quyền theo từng gói dịch vụ. |
| Phạm vi bảo vệ | Chỉ giới hạn hoạt động trên một thiết bị đơn lẻ. | Mở rộng mạng lưới bảo vệ cho toàn bộ thiết bị trong tổ chức. |
| Phát hiện rủi ro | Dựa trên danh sách chữ ký các loại mã độc đã biết. | Kết hợp trí tuệ nhân tạo và dữ liệu đám mây thông minh. |
| Điều tra sự cố | Không hỗ trợ tính năng này. | Cho phép xem lại toàn bộ dòng thời gian tấn công đối với gói cao cấp. |
| Quản lý tập trung | Cấu hình thủ công riêng lẻ trên từng máy tính. | Quản lý đồng bộ qua cổng thông tin trung tâm. |
| Hệ thống báo cáo | Khả năng cảnh báo vô cùng hạn chế. | Cung cấp đầy đủ bảng điều khiển và cảnh báo theo thời gian thực. |
Tóm lại, công cụ Antivirus đóng vai trò như chiếc ổ khóa cơ bản nhằm bảo vệ một điểm duy nhất. Trong khi đó, bản Endpoint hoạt động như một hệ thống an ninh toàn diện kết nối nhiều cảm biến. Doanh nghiệp cần trang bị giải pháp nâng cao này để giám sát toàn bộ mạng lưới.
Lợi ích của Microsoft Defender for Endpoint đối với doanh nghiệp
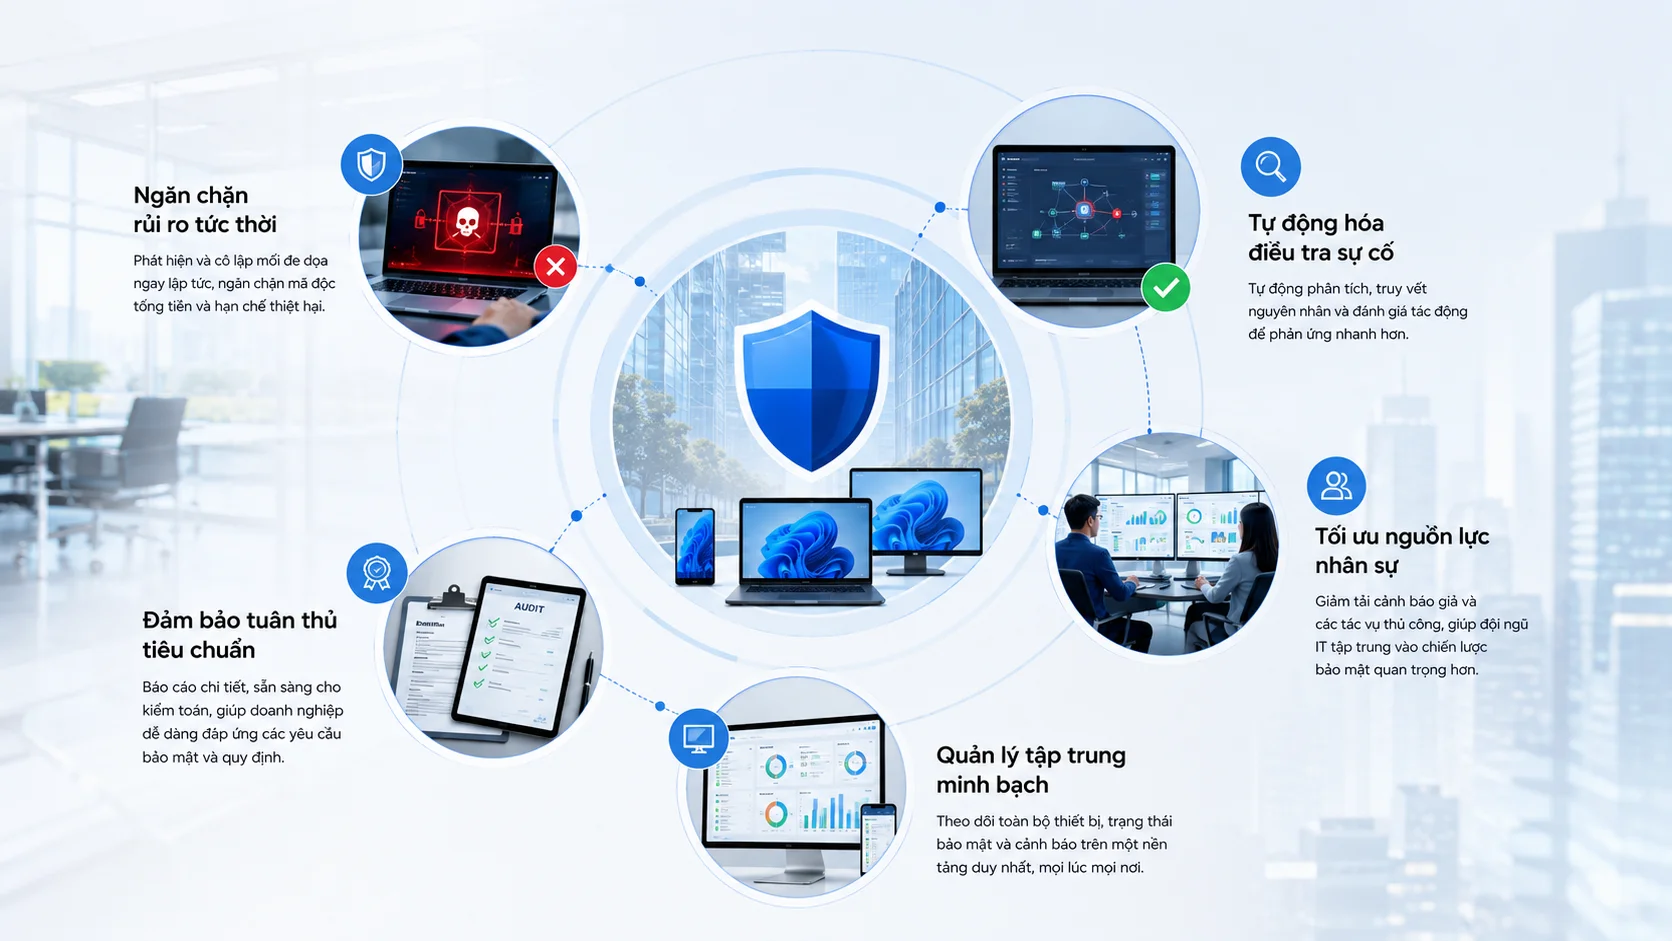
Lợi ích cốt lõi nhất mà nền tảng mang lại chính là khả năng bảo vệ tính liên tục của hoạt động kinh doanh. Thay vì đi sâu vào kỹ thuật, nội dung dưới đây sẽ làm rõ những giá trị thực tiễn. Bộ lợi ích này bao gồm 5 điểm nhấn, cụ thể là: ngăn chặn rủi ro, tự động hóa, tối ưu nguồn lực, quản lý tập trung và đảm bảo tuân thủ.
- Ngăn chặn thiệt hại tức thời tính bằng phút: Khác với việc rà soát thủ công mất hàng giờ đồng hồ, giải pháp có tốc độ phản ứng vượt trội. Khi đối mặt với kịch bản mã độc tống tiền xâm nhập, hệ thống sẽ tự động ngắt kết nối máy tính bị nhiễm và khôi phục dữ liệu ngay lập tức, giúp tổ chức tránh khỏi nguy cơ đình trệ toàn bộ mạng lưới.
- Tự động hóa luồng điều tra sự cố: Nền tảng thay thế hoàn toàn các thao tác tìm kiếm nguyên nhân gốc rễ một cách thủ công. Việc tự động phân tích nguồn gốc và đánh giá phạm vi ảnh hưởng của cuộc tấn công giúp đội ngũ an ninh luôn đi trước tin tặc một bước.
- Tối ưu hóa nguồn lực nhân sự: Công cụ giúp giảm tải áp lực công việc đáng kể cho bộ phận công nghệ thông tin vốn thường mỏng nhân sự. Chuyên viên không còn phải vật lộn với hàng trăm cảnh báo giả mỗi ngày để tập trung vào các chiến lược bảo mật cấp cao hơn.
- Minh bạch hóa quản lý tài sản: Nền tảng cung cấp một góc nhìn toàn cảnh về tình trạng an ninh của mọi thiết bị thông qua một màn hình quản trị duy nhất. Ban lãnh đạo hoàn toàn dễ dàng theo dõi chỉ số an toàn của công ty mọi lúc mọi nơi.
- Đảm bảo tuân thủ tiêu chuẩn ngặt nghèo: Tổ chức dễ dàng đáp ứng các tiêu chuẩn kiểm toán khắt khe nhất. Hệ thống báo cáo chi tiết giúp doanh nghiệp tự tin chứng minh năng lực giám sát và phản ứng sự cố với các đối tác lớn hoặc cơ quan quản lý.
Microsoft Defender for Endpoint được cấp phép như thế nào?
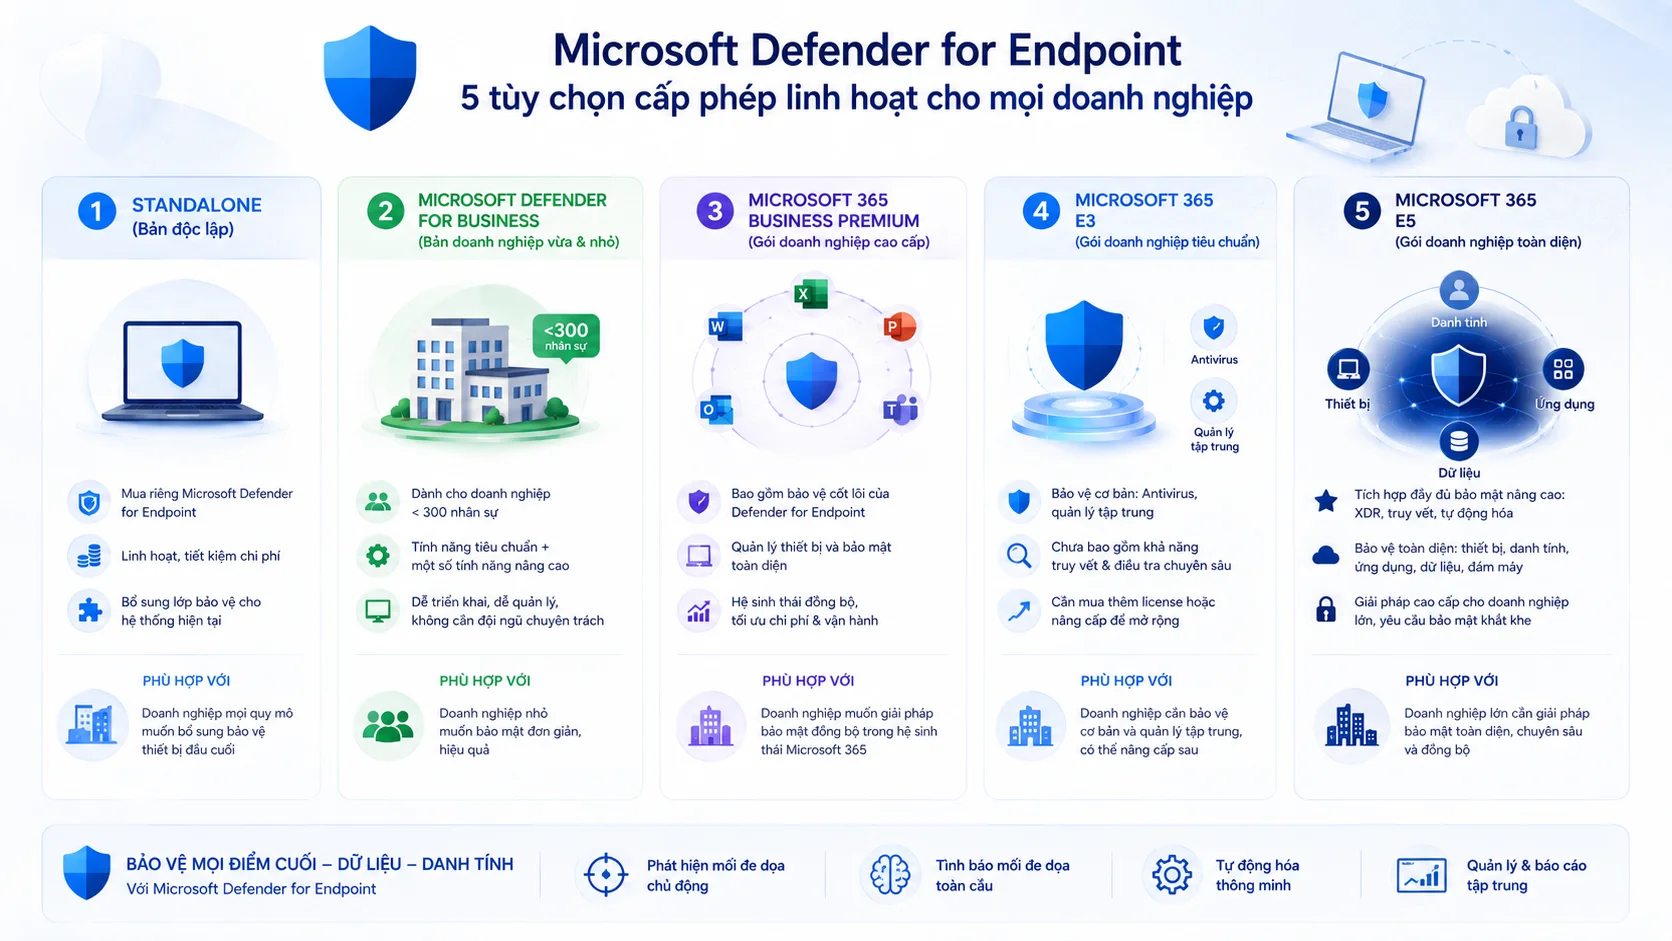
Nền tảng cung cấp nhiều lựa chọn bản quyền linh hoạt nhằm đáp ứng tốt từng quy mô doanh nghiệp. Hướng dẫn chi tiết dưới đây bao gồm 5 tùy chọn cấp phép, cụ thể là: bản độc lập và bốn gói tích hợp mở rộng.
- Standalone (Bản độc lập)
Doanh nghiệp hoàn toàn có thể mua rời gói dịch vụ mà không cần sở hữu hệ sinh thái văn phòng. Phương án này cực kỳ phù hợp khi tổ chức chỉ muốn bổ sung lớp bảo vệ thiết bị đầu cuối cho hạ tầng hiện tại. Việc mua lẻ giúp tiết kiệm ngân sách hiệu quả, đồng thời mang lại sự linh hoạt tối đa cho những đơn vị chưa cần dùng tiện ích khác.
- Microsoft Defender for Business (Bản doanh nghiệp vừa và nhỏ)
Đây là phiên bản được thiết kế chuyên biệt cho tổ chức quy mô dưới ba trăm nhân sự. Giải pháp kết hợp phần lớn tính năng tiêu chuẩn cùng một vài công cụ phát hiện nâng cao. Điểm sáng của nền tảng nằm ở giao diện cấu hình vô cùng đơn giản. Nhờ vậy, doanh nghiệp nhỏ hoàn toàn có thể xây dựng hệ thống an ninh vững chắc mà không cần duy trì đội ngũ chuyên trách.
- Microsoft 365 Business Premium (Gói doanh nghiệp cao cấp)
Gói dịch vụ này đã bao gồm nền tảng bảo vệ cốt lõi cùng nhiều công cụ quản lý thiết bị toàn diện. Đây là lựa chọn hoàn hảo cho tổ chức mong muốn sở hữu hệ sinh thái an ninh đồng bộ. Thay vì phải mua sắm nhiều bản quyền rời rạc, khách hàng sẽ có ngay giải pháp phòng thủ vững chắc giúp tối ưu cả ngân sách lẫn quy trình vận hành hàng ngày.
- Microsoft 365 E3 (Gói doanh nghiệp tiêu chuẩn)
Nền tảng này cung cấp khả năng bảo vệ cơ bản qua công cụ diệt virus và hệ thống quản lý tập trung. Dù vậy, phiên bản hiện chưa tích hợp sẵn sức mạnh truy vết chuyên sâu. Nếu khách hàng đang dùng hệ sinh thái này và muốn nâng cấp năng lực điều tra tự động, tổ chức bắt buộc phải mua thêm giấy phép độc lập hoặc nâng cấp lên gói bảo mật cao hơn.
- Microsoft 365 E5 (Gói doanh nghiệp toàn diện)
Đây là gói dịch vụ cao cấp nhất khi quy tụ đầy đủ mọi tinh hoa công nghệ bảo vệ chuyên sâu. Lựa chọn này tích hợp sẵn hệ sinh thái an ninh đồng bộ từ đám mây đến danh tính người dùng. Giải pháp sinh ra nhằm phục vụ các doanh nghiệp lớn có yêu cầu khắt khe về an toàn mạng. Khách hàng nên liên hệ đơn vị ủy quyền để nhận báo giá chuẩn xác nhất.
>>>> Xem thêm: Microsoft Defender for Identity là gì? Tổng quan giải pháp
Câu hỏi thường gặp về Microsoft Defender for Endpoint
Để giúp khách hàng nắm bắt nhanh chóng thông tin về giải pháp bảo mật này, nội dung dưới đây sẽ giải đáp chi tiết. Bộ tài liệu tham khảo này bao gồm 8 câu hỏi, cụ thể là: tính năng, tích hợp, nền tảng và bản quyền.
- Microsoft Defender for Endpoint Plan 1 có EDR không?
Không. EDR (Endpoint Detection and Response) là tính năng độc quyền của Plan 2. Plan 1 chỉ dừng lại ở khả năng phòng chống như antivirus thế hệ mới và attack surface reduction, chưa có khả năng điều tra sự cố sau khi xảy ra.
- Dùng Microsoft Defender for Endpoint rồi có cần cài thêm phần mềm Antivirus khác không?
Không cần. Defender for Endpoint đã tích hợp sẵn Defender Antivirus làm lớp phòng chống nền tảng. Việc cài thêm antivirus bên thứ ba thường không cần thiết và có thể gây xung đột hệ thống nếu không cấu hình đúng chế độ passive mode.
- Microsoft Defender for Endpoint có hỗ trợ macOS không?
Có. Cả Plan 1 và Plan 2 đều hỗ trợ macOS, bao gồm các phiên bản macOS phổ biến hiện hành. Doanh nghiệp dùng máy Mac trong môi trường làm việc hỗn hợp (Windows và Mac) vẫn có thể triển khai đồng bộ.
- Microsoft Defender for Endpoint có hỗ trợ Linux không?
Có, nhưng hỗ trợ Linux đầy đủ thường đi kèm Plan 2 hoặc license Defender for Servers, do máy chủ Linux thường cần các tính năng giám sát và quản lý lỗ hổng chuyên sâu hơn so với thiết bị đầu cuối thông thường.
- Microsoft Defender for Endpoint có hỗ trợ Android và iOS không?
Có. Cả hai plan đều hỗ trợ Android và iOS thông qua tính năng Mobile Threat Defense, giúp bảo vệ thiết bị di động của nhân viên khỏi các mối đe dọa như ứng dụng độc hại hoặc mạng Wi-Fi không an toàn.
- Triển khai Microsoft Defender for Endpoint có bắt buộc phải dùng Intune không?
Không bắt buộc, nhưng được các chuyên gia khuyến nghị. Intune giúp việc onboard (đưa thiết bị vào giám sát) và cấu hình chính sách bảo mật trở nên đơn giản hơn nhiều, đặc biệt với các tính năng như attack surface reduction cần cấu hình qua Intune admin center.
- Doanh nghiệp đã có Microsoft 365 E5 có cần mua thêm Microsoft Defender for Endpoint Plan 2 không?
Không cần. Microsoft 365 E5 đã bao gồm sẵn Defender for Endpoint Plan 2 trong gói license. Việc mua thêm sẽ chỉ gây trùng lặp chi phí không cần thiết.
- Giữa Microsoft Defender for Endpoint Plan 1 vs Plan 2, phiên bản nào phù hợp cho doanh nghiệp SMB?
Với doanh nghiệp SMB (vừa và nhỏ) dưới 300 nhân sự và chưa có đội bảo mật chuyên trách, Microsoft Defender for Business thường là lựa chọn cân bằng nhất giữa chi phí và tính năng, thay vì mua thẳng Plan 2 vốn thiết kế cho quy mô doanh nghiệp lớn hơn.
Kết luận
Để trả lời cho câu hỏi Microsoft Defender for Endpoint là gì, thì đây là nền tảng bảo vệ thiết bị đầu cuối giúp ngăn chặn rủi ro mạng tức thời. Đứng trước lựa chọn Microsoft Defender for Endpoint Plan 1 vs Plan 2, quyết định tối ưu phụ thuộc vào quy mô vận hành. Gói tiêu chuẩn hoàn toàn đáp ứng nhu cầu phòng thủ cơ bản. Trong khi đó, bản cao cấp mang lại sức mạnh truy vết chuyên sâu cho tổ chức.
Nếu doanh nghiệp bạn đang cân nhắc triển khai Microsoft Defender for Endpoint hoặc vẫn còn phân vân giữa Plan 1 và Plan 2. Liên hệ ngay Hotline 024.9999.7777 để đội ngũ m365 hỗ trợ tư vấn từ khâu số hóa quy trình vận hành, xây dựng hệ thống quản lý bảo mật tập trung, đến đào tạo đội ngũ IT sử dụng thành thạo các công cụ trong hệ sinh thái Microsoft 365.
